El Instituto Internacional de Estudios en Seguridad Global (INISEG), en colaboración con la Fundación Universitaria Internacional de Madrid (UINMA), celebró ayer con gran éxito la masterclass titulada “Seguridad Corporativa en Entidades Financieras”, una clase magistral que abordó los retos, modelos organizativos y soluciones innovadoras que enfrentan las instituciones financieras con operaciones regionales e internacionales.
La sesión estuvo a cargo de Carlos Sanroma Sánchez, Senior Security Advisor y ex Director de Seguridad Corporativa de BBVA México, quien compartió su dilatada experiencia en el diseño e implementación de modelos de seguridad bancaria en entornos complejos y de alto riesgo. El evento reunió a profesionales del sector financiero, responsables de seguridad, académicos y estudiantes de distintas regiones de Iberoamérica.
Durante la masterclass, Sanroma expuso de forma detallada cómo estructurar de manera eficiente y escalable un modelo de seguridad corporativa en función de la implantación geográfica, el tipo de oficina y el volumen de actividad. Se hizo especial énfasis en la necesidad de contar con una estructura organizativa alineada con la estrategia corporativa global, que permita una respuesta ágil y coherente ante amenazas en diferentes territorios.
Además, el ponente destacó la importancia de establecer una misión y visión claras para el área de seguridad, elementos que deben estar profundamente alineados con los valores y principios éticos de la empresa. “La seguridad no debe ser solo operativa; debe ser estratégica, identitaria y éticamente coherente con el negocio”, subrayó Sanroma.
Uno de los aspectos más valorados por los asistentes fue la exposición sobre cómo aportar valor real al negocio desde el área de seguridad, con la ayuda de herramientas certificadas como el Sistema de Gestión de Calidad UNE-EN ISO 9001. Sanroma remarcó que la excelencia en los servicios de seguridad puede y debe ser medible, trazable y auditable.
También se abordaron ejemplos prácticos de coordinación entre equipos centrales y regionales en proyectos corporativos, comunidades de práctica, formación, gestión de crisis, viajes corporativos y atención a incidentes graves. La clase incluyó un recorrido técnico por los centros de monitoreo de alarmas, destacando la importancia de contar con sistemas de alta disponibilidad, tecnología avanzada y una estrategia de innovación continua mediante laboratorios de ensayo y evaluación tecnológica.
El evento permitió una interacción directa con los asistentes, quienes plantearon preguntas que dieron pie a un enriquecedor diálogo:
Cristian, desde República Dominicana, preguntó: “¿Cuál ha sido el mayor reto al implementar un modelo de seguridad corporativa en una entidad financiera internacional?”, a lo que Sanroma respondió señalando la complejidad cultural y legal de cada país como uno de los mayores desafíos, además de la necesidad de crear marcos normativos internos que permitan actuar con coherencia en todo el territorio.
Jesús, desde Perú, se interesó por el papel de la inteligencia artificial: “¿Qué papel tiene hoy y cuál tendrá en el futuro la IA en los centros de monitoreo bancarios?”. El ponente indicó que la IA ya está transformando los sistemas de videovigilancia y análisis predictivo, y anticipó un futuro en el que la automatización y el aprendizaje automático serán elementos clave para la prevención proactiva.
José, desde España, quiso saber: “¿Qué errores comunes se cometen en la planificación de estrategias de seguridad?”. Sanroma destacó la falta de alineación entre seguridad y estrategia empresarial, así como la subestimación del factor humano y la falta de formación constante.
Finalmente, Rodolfo, también desde España, preguntó por el perfil ideal para liderar estas áreas: “¿Qué perfil profesional se necesita para liderar con éxito la seguridad corporativa financiera hoy en día?”. El experto respondió que se requiere un perfil híbrido: conocimientos sólidos en gestión de riesgos, visión estratégica, sensibilidad intercultural, dominio tecnológico y una clara orientación a la excelencia operativa.
Esta masterclass no solo ofreció conocimientos aplicables, sino también una visión transformadora del rol de la seguridad en el ecosistema financiero global. La jornada fue un punto de encuentro entre la experiencia práctica y el conocimiento académico, reforzando el compromiso de INISEG y UINMA con la formación de alto nivel en el ámbito de la seguridad.
Desde la organización se anunció que este tipo de eventos seguirán siendo parte de su agenda formativa, consolidando su papel como referentes internacionales en el estudio y profesionalización del sector de la seguridad corporativa.
Una gran mayoría de las empresas delegan las decisiones en el personal más cercano al terreno de su actividad[1]. La gestión operativa de la seguridad debería estar ínt imamente ligada a las políticas y buenas prácticas de la organización y la toma de decisiones. Entre ellas se incluye:
Las decisiones relativas a si iniciar o no actividades empresariales en ciertos países o zonas de riesgo, y qué tipo de proyectos llevar a cabo, es responsabilidad que normalmente corresponde a la sede corporativa, siempre con el asesoramiento del Departamento Corporativo de Seguridad. Asimismo, la empresa puede requerir que el personal sénior de la sede tome decisiones sobre ciertos aspectos importantes de la seguridad, como se ha descrito anteriormente. Asuntos relativos a recursos humanos, como establecer pólizas de seguro, por ejemplo, son cuestiones que también se gestionan a nivel centralizado en la organización y no a escala de operaciones individuales o particulares.
Una empresa que desplaza personal a países o zonas de riesgo debería tener implementadas políticas, normas, procedimientos y capacidades suficientes para gestionar sus actividades empresariales en materia de seguridad. Enumeramos aquí una lista de los documentos en los cuales pueden detallarse estas políticas. Estos documentos tienen una dimensión total en la organización, son 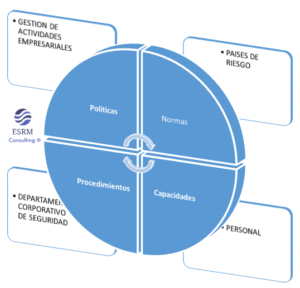 redactados por el Departamento Corporativo de Seguridad y aprobados por el comité de gerencia o similar, y constituyen recursos de referencia general:
En el terreno, el pilar de la gestión corporativa de la seguridad es el Plan de Seguridad. La eficacia e implementación de un Plan de Seguridad para las actividades empresariales dependerá de la calidad del proceso de planificación. Es preferible realizar una planificación en equipo “conjuntamente entre el personal local, nacional e internacional” que una planificación individual, aglutinando de esta manera conocimientos y experiencias colectivas que facilita la autoría y el sentido de pertenencia del producto final. Todo proceso de planificación necesita ir seguido de revisiones periódicas –a medida que el entorno varía, es necesario actualizar el plan–.
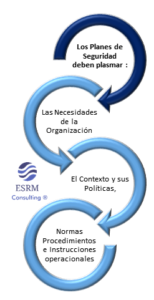
Diferentes empresas redactan e implementan planes de seguridad distintos, en los cuales deberían plasmar las necesidades de la organización, el contexto y sus políticas, normas, procedimientos e instrucciones operacionales. Los componentes más importantes dentro de un Plan de Seguridad podrían incluir los siguientes:
Hay una serie de puntos muy importantes a tener en cuenta cuando se redactan planes de seguridad:
Incluso si se trata de un entorno tranquilo y seguro, los planes de seguridad deben revisarse anualmente. En los países o zonas de medio-alto riesgo deben revisarse con más frecuencia para cerciorarse de que reflejan los riesgos y amenazas imperantes, y que la información que contienen está actualizada.
Prácticamente todos los aspectos o elementos son potencialmente revisables:
Si dicha revisión indica un deterioro importante de la seguridad, deberá convocarse a todo el personal e informarle sobre la nueva valoración de la situación y lo que se puede hacer de manera realista para mitigar o reducir los riesgos[7]. El personal tiene que poder reevaluar la situación de cara a su umbral personal de aceptación de riesgos, y reconfirmar su ‘consentimiento informado’ –o no–.
Gran parte de la gestión de la seguridad tiende a centrarse en las necesidades específicas de las actividades empresariales, como las políticas y los planes de seguridad, pero se hace necesaria otra perspectiva para estudiar la manera de establecer una cultura corporativa de seguridad dentro de la organización, incluyendo el fortalecimiento de capacidades[8] paralelas a la propia actividad. Una de las prioridades más importantes es cerciorarse de que todo el personal conozca a fondo la organización y su misión en cualquier contexto dado. Es frecuente encontrar que muchos empleados, incluyendo el personal local, no saben mucho sobre la organización que representan. Hay que instruir al personal sobre las actividades y los fines de la organización[9].
Es importante proporcionar al personal información en sus propios idiomas y compartirla con ellos de manera interactiva, reuniéndolos periódicamente para escuchar directamente el tipo de preguntas, inquietudes y comentarios de los miembros de las comunidades[10], y cómo responde el personal junto a ello. La seguridad constituye una prioridad que atañe a todo el personal y no debe ser entendida como la gestión de un problema sensible o aislado a ser discutido por algunos miembros del personal a puerta cerrada. Debe tenerse en cuenta que hay que:
La transversalidad de la cultura de seguridad integral, tanto a nivel individual entre los miembros del personal como en la empresa, significa considerar las implicaciones de la seguridad en todo lo que la organización innova (o que decide no hacer), desde debates sobre el diseño de los proyectos y mensajes públicos, hasta las decisiones sobre la contratación de externos (personas, empresas o instituciones). El empleado “piensa seguridad” y actúa en consonancia porque entiende su importancia, y se le respeta por ello. La importancia de la seguridad corporativa está reforzada continuamente, no sólo por las políticas redactadas sino más bien por los hechos. El personal sénior tiene la responsabilidad de las decisiones que impactan positiva o negativamente en la seguridad del personal en general.
Asimismo, las empresas españolas deberían llevar a cabo auditorías de seguridad anuales de sus oficinas o proyectos sobre el terreno en base a una serie de parámetros de referencia establecidos con anterioridad y actualizables en el tiempo. Generalmente esto se podrá anunciar con anticipación, pero no necesariamente. Las auditorías pueden desarrollarse tras un incidente crítico o no, en tiempos y países o zonas donde el riesgo es alto/extremo, o periódicamente en cualquier entorno de riesgo o amenaza.
[1] Country Manager, director del Proyecto o director de Construcción
[2] Normas, procedimientos, recomendaciones, instrucciones, etc
[3] Debería incluir a todas las empresas subcontratadas que estén bajo nuestra responsabilidad ante nuestro cliente u organismo contratante
[4] El apetito es el nivel de riesgo que la empresa quiere aceptar y su tolerancia será la desviación respecto a este nivel.
[5] Por sus siglas en inglés Standard Operating Procedures (SOP)
[6] Matriz de responsabilidades.
[7] Una buena medida, es definir e implantar autoevaluaciones de seguridad para concienciar y mentalizar a cada de uno de los empleados en función de su cometido o responsabilidad. Esta medida, es muy común aplicarla en las FCSE, Fuerzas Armadas y ONG
[8] Aumentar la resiliencia
[9] La colaboración del departamento de Recursos Humanos y de Comunicación es imprescindible.
[10] En muchos países, el éxito del proyecto de- penderá de las buenas relaciones con las comunidades locales, evitando incidentes de seguridad
[11] Estará coordinado con los departamentos de Recursos Humanos, Prevención de Riesgos Laborales y Dirección Financiera
[12] La responsabilidad no corresponde al Departamento Corporativo de Seguridad, pero su cumplimiento evitará incidentes de seguridad
[13] Mejora continua.
Pedro Sebastián
Profesor de INISEG.
Consultor Internacional de Seguridad (DSE, MIEyAE)
CEO ESRM Consulting

